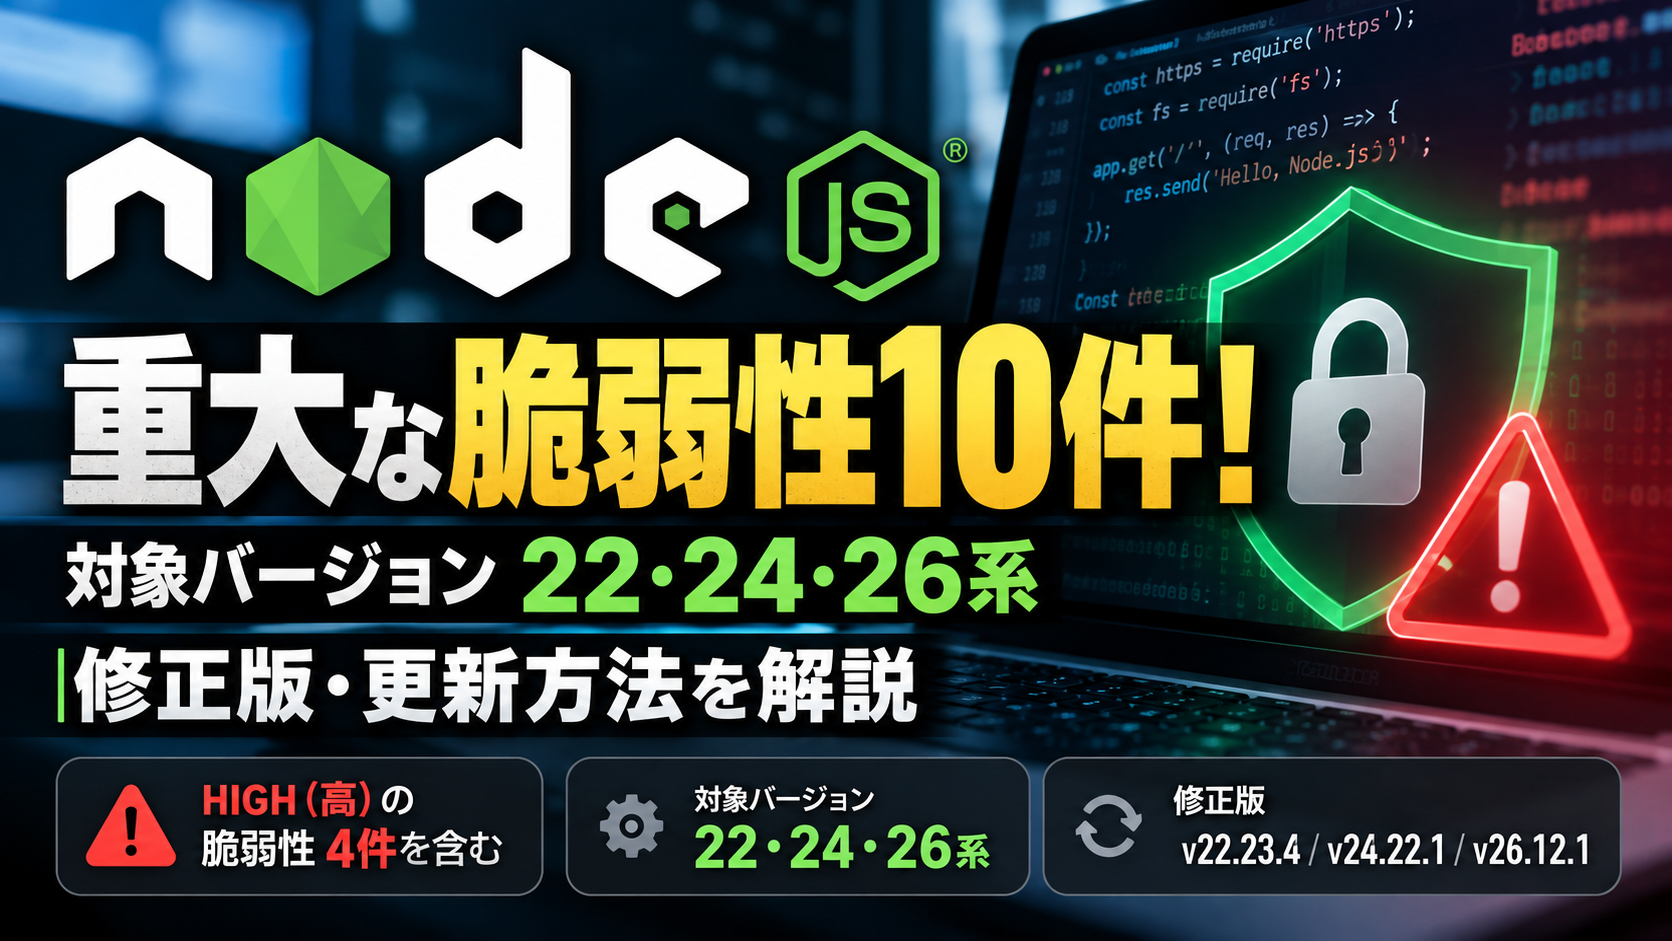
Node.jsの開発元であるNode.js Projectは、2026年10月21日、複数の脆弱性を修正したセキュリティ更新を公開しました。
対象となるのは、Node.jsの22系、24系、26系です。
今回の更新では、外部から不正なプログラムを実行される可能性がある問題や、通信相手の安全性を確認する仕組みに関する問題などが修正されています。
深刻度が「HIGH(高)」と評価された脆弱性も含まれるため、Node.jsを使ってWebサイトやアプリケーションを開発・運用している場合は、利用中のバージョンを確認する必要があります。
この記事では、今回のセキュリティ更新で何が修正されたのか、対象バージョン、確認方法、更新する際の注意点を分かりやすく紹介します。
Node.jsとは?何に使われている?
Node.js(ノードジェイエス)は、JavaScriptというプログラミング言語を、Webブラウザー以外でも動かせるようにするソフトウェアです。
主にWebサイトの裏側で動くシステムや、Webアプリケーションの開発、業務システム、開発用ツールなどに利用されています。
普段インターネットを利用している人が、Node.jsを直接操作する機会は多くありません。
ただし、Webサービスの運営者やプログラムの開発者にとっては、重要なソフトウェアの一つです。
今回の発表は、Node.js自体に見つかったセキュリティ上の問題を修正するものです。
Node.jsに重大な脆弱性!2026年10月21日に更新版を公開
2026年10月21日、Node.js Projectは、Node.js 22系、24系、26系向けのセキュリティ更新版を公開しました。
今回の更新では、深刻度がHIGHと評価された4件を含む、複数の脆弱性が修正されています。
「脆弱性」とは、ソフトウェアに存在するセキュリティ上の弱点のことです。
悪用されると、想定していない処理が実行されたり、通信の安全性に影響が出たりする可能性があります。
ただし、脆弱性が存在することと、実際に攻撃を受けていることは別です。
今回の公式発表は、問題の修正と更新版の公開を知らせるもので、利用しているすべてのサービスが攻撃を受けたという意味ではありません。
カナダ・サイバーセキュリティセンターも更新情報を案内
カナダのサイバーセキュリティセンターも、今回のNode.jsセキュリティ更新についてXで情報を発信しています。
投稿では、2026年10月21日の更新と、Node.js 22系、24系、26系への影響について案内しています。
▼ カナダ・サイバーセキュリティセンターの公式X投稿
対象バージョンと修正版は?
今回公開された修正版は、次の通りです。
| Node.jsの系列 | 今回公開された修正版 |
|---|---|
| 22.x | v22.23.4 |
| 24.x | v24.22.1 |
| 26.x | v26.12.1 |
例えば、Node.js 24系を利用している場合、今回のセキュリティ修正を取り込んだバージョンはv24.22.1です。
なお、Node.jsには複数のバージョンがあり、それぞれ更新やサポートの期間が異なります。
古いバージョンを利用している場合も、安全性を確保するため、現在サポートされているバージョンへの移行が推奨されています。
修正版の公開を伝えるX投稿
セキュリティ関連の情報を発信している@jedisct1も、今回の修正版が公開されたことを紹介しています。
投稿では、深刻度HIGHに分類された4件の問題が修正されたことに触れています。
▼ @jedisct1によるNode.js更新情報
詳しい修正内容は、Node.js公式のセキュリティリリースでも確認できます。
Node.js公式:2026年10月21日のセキュリティ更新
どんな脆弱性が見つかった?主な問題を解説
今回の発表では、合計10件の脆弱性が案内されています。
このうち4件がHIGH(高)、3件がMEDIUM(中)、3件がLOW(低)に分類されています。
特に注意したいのが、DNS、TLS証明書、Brotliによるデータの展開処理に関する問題です。
1. dns.resolveで文字列が正しく処理されない問題
「dns.resolve」は、ドメイン名から通信先の情報を調べるためのNode.jsの機能です。
今回、この機能が特殊な文字であるNUL文字を含む名前を処理した際に、名前の一部が切り詰められる問題が報告されました。
本来意図した名前とは異なる内容が処理される可能性があるため、セキュリティ上の問題として修正されています。
対象はNode.js 22系、24系、26系です。
2. TLS証明書の確認を回避できる問題
TLSは、インターネット上の通信を暗号化し、安全性を確保するために使われる技術です。
通信先が正しい相手かどうかを確認する際には、証明書に記載された情報と接続先の名前が一致しているかを調べます。
今回、この確認処理に関する脆弱性が2件報告されました。
1件目は、IPアドレスが全角数字で表記された場合に関する問題で、Node.js 24系と26系が対象です。
2件目は、特定の形式で記述された接続先の名前がIPアドレスとして解釈される場合に、証明書のホスト名確認を回避できる問題です。こちらは22系、24系、26系が対象です。
証明書の確認は、安全な通信を行ううえで重要な仕組みです。
3. Brotliデコーダーの問題で不正なプログラムが実行される可能性
今回の更新で、特に注意が必要な問題の一つが、Brotliデコーダーに関する脆弱性です。
Brotliは、データを圧縮して容量を小さくする技術です。Web通信などでも利用されています。
圧縮されたデータを元に戻す処理を行う際、想定されたメモリの範囲を超えてデータを書き込む可能性があることが確認されました。
このような問題は、条件によっては外部から不正なプログラムを実行される原因になる場合があります。
今回の脆弱性についても、Node.js Projectはリモートコード実行につながる可能性があると説明しています。
対象はNode.js 22系、24系、26系です。
ほかにも複数の脆弱性を修正
今回の更新では、HIGHに分類された4件以外にも、複数の問題が修正されています。
具体的には、通信接続の再利用、証明書の検証、乱数の生成、ZIPファイルの処理、ファイルへのアクセス権限などに関する問題です。
実際の影響は、利用しているバージョンや、アプリケーションがどの機能を使用しているかによって異なります。
特定の機能を直接使っていなくても、導入しているライブラリが内部で利用している場合があります。
そのため、修正版への更新を基本的な対策として考えることが重要です。
Node.jsの公式告知を紹介する投稿
Node.jsに関する技術情報を発信している@about_hiroppyも、今回の公式セキュリティリリースをXで紹介しています。
▼ @about_hiroppyによる公式発表の共有
OpenSSLなど関連ソフトウェアも更新
Node.jsは、さまざまな機能を実現するために、外部のソフトウェアやライブラリを利用しています。
今回のセキュリティ更新では、こうした関連ソフトウェアについても修正が取り込まれています。
公式発表で案内されているのは、次のコンポーネントです。
- c-ares:DNSに関する処理を行うライブラリ
- ca-cert:通信相手の証明書を検証するための証明書情報
- OpenSSL:暗号化通信などに利用されるライブラリ
- SQLite:データベースを扱うソフトウェア
- Undici:HTTP通信を処理するライブラリ
ただし、すべてのコンポーネントが22系、24系、26系のすべてで同じように更新されたわけではありません。
OpenSSLは22系と24系、SQLiteは22系で更新対象として案内されています。
それ以外のc-ares、ca-cert、Undiciについては、3つの系列が対象です。
自分のパソコンやサーバーは大丈夫?Node.jsの確認方法
今回の更新に対応する必要があるのは、主にNode.jsを使用している開発者やWebサービスの運営者です。
一般のパソコン利用者が、すべて自分でNode.jsを更新しなければならないというわけではありません。
ただし、パソコンにNode.jsを直接インストールしている場合は、バージョンを確認しておくとよいでしょう。
Node.jsのバージョンを確認する方法
Node.jsがインストールされている環境では、コマンドプロンプトやターミナルを開き、次のコマンドを入力するとバージョンを確認できます。
node -v例えば「v24.20.0」と表示された場合は、Node.js 24系を利用していることになります。
その場合は、今回公開されたv24.22.1など、セキュリティ修正が適用されたバージョンへの更新を確認してください。
Node.jsがインストールされていない場合は、コマンドが認識されないことがあります。
なお、開発用の管理ツールやDockerなどでNode.jsを利用している場合は、通常のコマンドだけではすべての利用環境を確認できない場合があります。
Node.jsの更新方法と注意点
Node.jsの更新方法は、どのようにインストールしたかによって異なります。
公式サイトから直接インストールした場合は、公式のダウンロードページから対応するバージョンを入手できます。
一方、バージョン管理ツールやサーバーの管理機能を使っている場合は、それぞれの方法で更新する必要があります。
特に、現在運用しているWebサービスや業務システムについては、更新前に動作確認の計画を立て、必要に応じてバックアップを行うことが重要です。
Node.jsのバージョンが変わることで、一部のプログラムやライブラリが正常に動かなくなる可能性があるためです。
更新後は、もう一度「node -v」を実行し、目的のバージョンが使用されていることを確認しましょう。
更新内容や深刻度を伝えるX投稿
@yesonlineも、今回のセキュリティリリースの公式ページと、修正された脆弱性の深刻度を紹介しています。
▼ @yesonlineによるNode.jsセキュリティ更新の紹介
Node.jsのセキュリティ対策を学べる関連動画
今回の2026年10月21日の更新を直接解説した動画は確認できていません。
一方、Node.jsの脆弱性や対策方法を学べる講演動画は、YouTubeで公開されています。
ここでは、開発者向けの公式イベントなどで発表された2本を紹介します。
OWASP Top 10 Vulnerabilities in Node.js
2023年のOpenJS Worldで、Marco Ippolito氏が発表した講演です。
Node.jsを使ったアプリケーションで起こり得る代表的なセキュリティ上の問題を紹介しています。
不正な入力による攻撃、アクセス権限の問題、古いソフトウェアの利用などについて、実例を交えて解説しています。
今回のようにNode.jsのセキュリティ更新が必要になる背景を理解するための関連動画です。
▼ OpenJS World 2023:OWASP Top 10 Vulnerabilities in Node.js
The Security Toolbox For Node
2021年のNode Congressで、Milecia McGregor氏が発表した講演です。
Node.jsアプリケーションを守るためのツールや、依存するソフトウェアの管理、データやサーバーを保護する方法などを紹介しています。
アプリケーションを安全に運用するための基本的な考え方を学べる動画です。
▼ Node Congress 2021:The Security Toolbox For Node
※上記の動画2本は、過去のセキュリティ講演です。2026年10月21日に公開された脆弱性を個別に検証・解説した動画ではありません。
すでにサイバー攻撃に悪用されている?
今回のNode.js公式発表では、複数の脆弱性とその修正内容が案内されています。
ただし、今回確認した公式告知には、これらの脆弱性が実際のサイバー攻撃で悪用されたという具体的な事例は掲載されていません。
また、どの企業やWebサービスが被害を受けたのかについても、公式発表では示されていません。
脆弱性が公開されたからといって、直ちに攻撃や情報流出が発生したことを意味するわけではありません。
一方で、攻撃に悪用される可能性が指摘されている以上、対象環境では早めの更新を検討する必要があります。
PHPの脆弱性とは別の問題
今回のセキュリティ更新は、Node.jsに関するものです。
PHPという別のプログラミング言語で見つかった脆弱性とは、区別して考える必要があります。
例えば、WordPressは主にPHPを使って動作するため、通常のWordPressサイトがNode.jsの今回の脆弱性に直接影響されるとは限りません。
ただし、Webサイトの構築や管理、追加機能の開発などでNode.jsを利用している場合は、別途確認が必要です。
重要なのは、利用しているソフトウェアを確認し、それぞれに適したセキュリティ更新を行うことです。
まとめ
Node.js Projectは、2026年10月21日にNode.js 22系、24系、26系向けのセキュリティ更新を公開しました。
今回の更新では、HIGH(高)に分類された4件を含む、合計10件の脆弱性が案内されています。
特に、TLS証明書の確認処理、DNSの名前解決、Brotliによる圧縮データの展開処理に関する問題に注意が必要です。
修正版は22系がv22.23.4、24系がv24.22.1、26系がv26.12.1です。
カナダ・サイバーセキュリティセンターをはじめ、Xでも今回の更新情報が紹介されています。
Node.jsを使用している場合は、まず利用中のバージョンを確認し、必要に応じてセキュリティ修正が適用されたバージョンへ更新してください。
また、サポートが終了した古いバージョンを使用している場合は、現在サポートされているバージョンへの移行も検討する必要があります。
参考・公式リンク
- Node.js Project:2026年10月21日のセキュリティリリース
- Node.js公式ダウンロードページ
- Node.js公式セキュリティ情報
- OpenJS Foundation:Node.jsの代表的な脆弱性に関する講演
- GitNation:The Security Toolbox For Node
コメント